Sun'iy intellekt yozgan kod xavfsizmi va uni kim himoya qiladi?
05/10/2026
17 daqiqa
2 marta ko'rildi
FinTechHub Akademiyasi
Qisqa javob: Yo'q, sun'iy intellekt (AI) yozgan kod o'z-o'zidan xavfsiz emas. 2026-yilgi xalqaro tadqiqotda 100 dan ortiq AI yozgan kodning atigi 56% i xavfsizlik tekshiruvidan o'tdi, qolgan qismida xakerlar foydalanishi mumkin bo'lgan zaif joylar topildi. Shuning uchun AI yozgan har bir dasturni ishga tushirishdan oldin mutaxassis tekshirishi shart.
Nega bu mavzu hozir muhim?
Bugun ChatGPT kabi sun'iy intellektdan nafaqat matn yozish, balki sayt, mobil ilova va boshqa dasturlarni yaratish uchun ham foydalanilmoqda. Dasturchi AI'ga "menga ro'yxatdan o'tish sahifasini yozib ber" deydi, AI esa bir necha soniyada tayyor kod beradi.
Muammo shundaki, bu kod ishlaydi, lekin himoyalanmagan bo'lishi mumkin. Tasavvur qiling: usta sizga juda tez, chiroyli uy qurib berdi. Chiroqlar yonadi, suv oqadi, lekin eshigiga qulf o'rnatishni unutgan. Uyda yashash mumkin, ammo o'g'ri ham bemalol kira oladi.
Dasturlar xavfsizligini tekshiradigan xalqaro kompaniya Veracode'ning 2026-yil 28-iyuldagi hisobotiga ko'ra, AI yozgan kod deyarli har doim xatosiz ishga tushadi. Ammo uning faqat 56% i xavfsizlik tekshiruvidan o'tadi (Veracode). Yana bir muhim fakt: Veracode boshqa bir tadqiqotga tayanib yozishicha, bugun kompaniyalar yaratayotgan kodning taxminan yarmini AI yozmoqda. Ya'ni bu muammo siz har kuni ishlatadigan ilovalarga ham taalluqli.
Avval oddiy tushunchalar
Maqolani oson o'qish uchun bir nechta asosiy so'zni oddiy tilda tushuntiramiz:
- Kod — kompyuterga nima qilish kerakligini aytadigan ko'rsatmalar. Uni oshpazning retseptiga o'xshatish mumkin: kompyuter retseptni qadamma-qadam bajaradi.
- Zaiflik — dasturdagi himoyasiz joy, ya'ni qulfsiz eshik. Xaker aynan shu joy orqali ma'lumotlarni o'g'irlaydi yoki tizimni buzadi.
- AI agent — nafaqat maslahat beradigan, balki buyruqlarni o'zi bajaradigan sun'iy intellekt yordamchisi. Unga ishxonangiz kalitini berib, "ishlarni o'zing hal qil" deganga o'xshaydi.
- Kutubxona (paket) — boshqa dasturchilar oldindan yozib qo'ygan tayyor kod bo'laklari. Dasturchilar ulardan lego detallari kabi foydalanadi.
- Kiberxavfsizlik mutaxassisi — dasturlar va ma'lumotlarni xakerlardan himoya qiladigan "raqamli qo'riqchi".
Ushbu maqolada quyidagilarni bilib olasiz:
- AI qanday xatolarga yo'l qo'yishi va bu raqamlarda qanday ko'rinishi;
- bu xatolar oddiy hayotiy misollarda nimaga o'xshashi;
- dunyoda allaqachon sodir bo'lgan real voqealar;
- bu xatolarni kim tuzatishi va nega bu kasbga talab o'sib borayotgani.
Sun'iy intellekt yozgan kod qanchalik xavfsiz? Tadqiqot natijalari
To'rt yildan beri AI yozgan kodning xavfsizligi deyarli yaxshilanmayapti. Natija qaysi dasturlash tilida yozilganiga va AI javob berishdan oldin "o'ylab olish"iga bog'liq. AI'ning kattaligi yoki faqat kod yozishga mo'ljallangani esa deyarli farq qilmaydi.
Veracode tadqiqotini shunday tasavvur qiling: 100 dan ortiq usta (AI modellari) bir xil topshiriqni oldi. Har bir topshiriqni ikki xil bajarish mumkin edi: xavfsiz yoki xavfli. Ustalarga "xavfsiz qil" deb alohida aytilmadi. Keyin inspektor har birining ishini tekshirdi. 2026-yilda yangi 11 ta AI 80 ta topshiriqda sinaldi (Veracode hisoboti).
Eng yaxshi natijani ChatGPT ortidagi GPT-5.5 modeli ko'rsatdi: u 68% holatda xavfsiz kod yozdi. Eng past natija Qwen3.7-max modeliga tegishli bo'ldi (50%). Qolgan modellarning ko'pi 50–53% oralig'ida, ya'ni har ikkinchi ishida xato qildi.
Quyidagi grafikda natijaga nima ta'sir qilishi va nima ta'sir qilmasligi ko'rsatilgan:
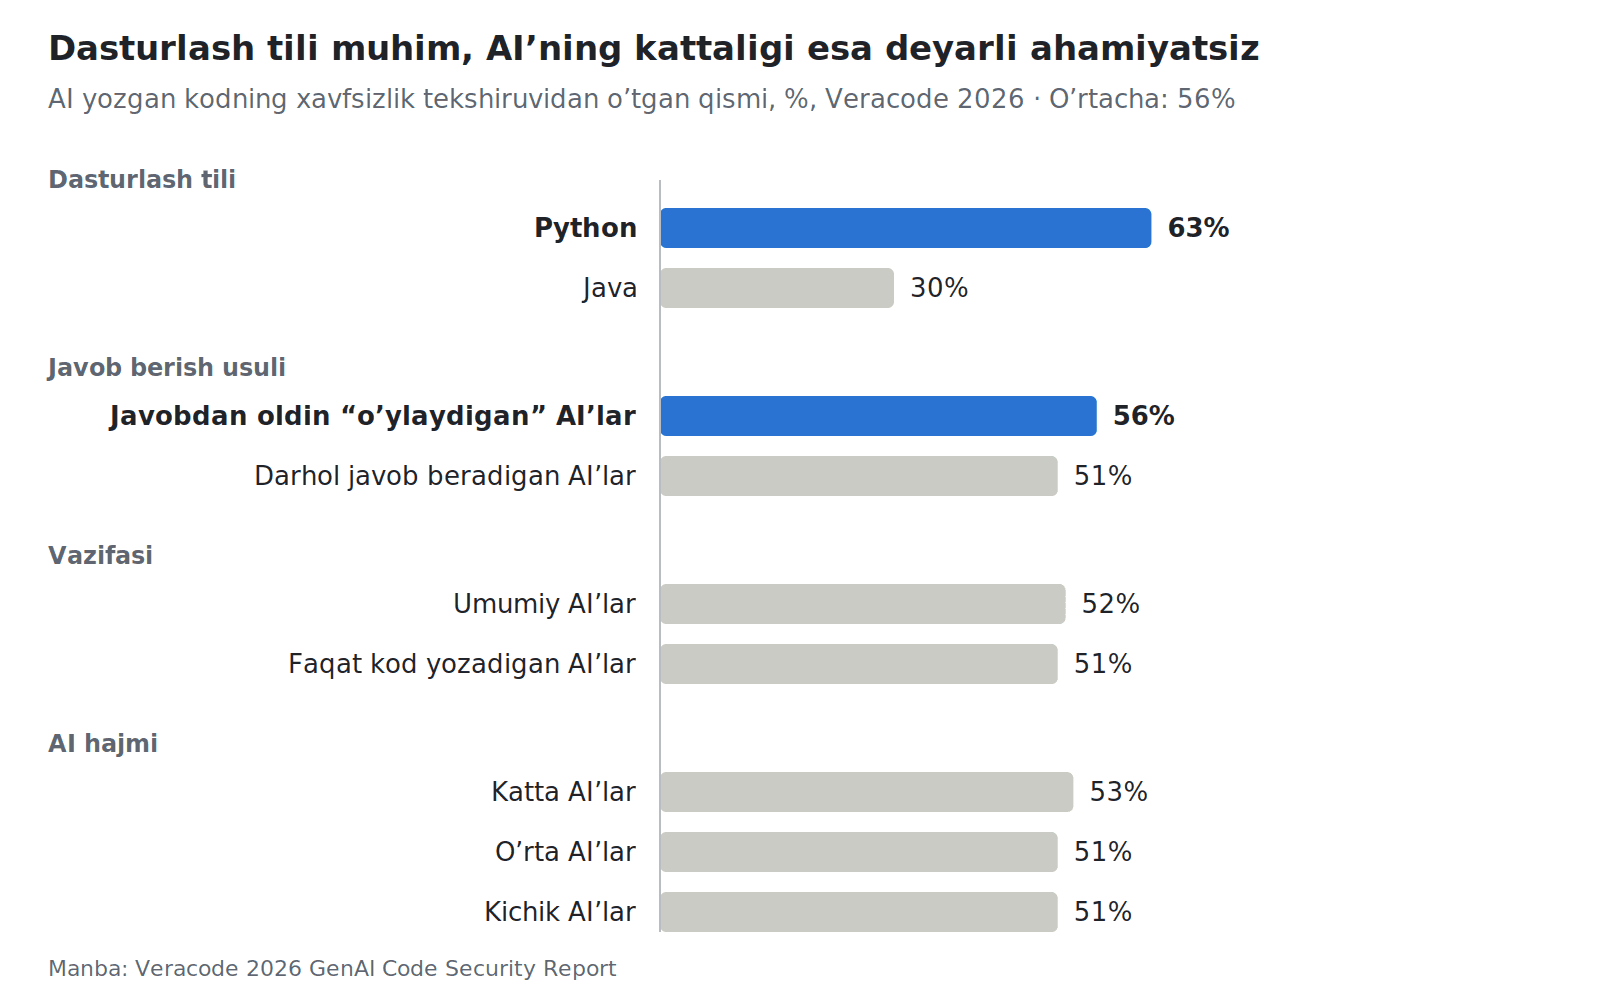 AI yozgan kodning xavfsizlik tekshiruvidan o'tgan qismi: dasturlash tili, javob berish usuli va AI hajmi bo'yicha, Veracode 2026
Manba: Veracode 2026 GenAI Code Security Report, press-reliz 28.07.2026
Grafikni oddiy tilda shunday o'qish mumkin:
- Dasturlash tili muhim. Dasturchilar kodni turli "tillarda" yozadi, xuddi odamlar o'zbek yoki ingliz tilida gapirgani kabi. AI Python tilida yaxshiroq, Java tilida esa ancha yomon natija ko'rsatdi.
- "O'ylab" javob beradigan AI biroz xavfsizroq. Ba'zi AI'lar javob berishdan oldin o'z ishini ichida tekshirib chiqadi. Ular tekshirmasdan darhol javob beradiganlardan yaxshiroq natija ko'rsatdi.
- Katta yoki "maxsus" AI xavfsizlikni kafolatlamaydi. Eng katta AI ham, faqat kod yozish uchun yaratilgan AI ham boshqalardan deyarli farq qilmadi.
Vaqt o'tgani bilan ham vaziyat o'zgarmadi. Birinchi tadqiqotda o'rtacha natija 55% edi, hozir esa 56% (Veracode blogi). AI kod yozishda ancha aqlli bo'ldi, lekin xavfsizroq bo'lmadi.
Muhim izoh: sinovda AI'larning ishi hech qanday qo'shimcha tekshiruvsiz baholangan. Haqiqiy kompaniyalarda AI yozgan kodni mutaxassislar va maxsus dasturlar qo'shimcha tekshiradi, bu esa natijani yaxshilaydi. Aynan shuning uchun bunday mutaxassislar kerak.
AI qanday xavfsizlik xatolariga yo'l qo'yadi?
AI internetdagi millionlab tayyor kod namunalaridan o'rgangan. Ular orasida eski va himoyalanmagan kodlar ham juda ko'p. Shuning uchun AI ko'pincha eng oson, lekin eng xavfli yo'lni tanlaydi.
Quyidagi jadvalda AI eng ko'p uchraydigan to'rtta xavf turini qanchalik to'g'ri hal qilgani ko'rsatilgan. Har biri hayotiy misol bilan tushuntirilgan:
| Xavf turi | Hayotdagi o'xshashi | AI to'g'ri yozgan holatlar |
|---|---|---|
| Jurnalga soxta yozuv qo'shish (log injection) | Qo'riqchining tashrif daftariga begona odam "hech kim kirmadi" deb soxta yozuv kiritadi | 12% |
| Saytga begona kod joylash (XSS) | Do'kon vitrinasiga firibgar o'z e'lonini yopishtiradi, xaridorlar esa unga ishonadi | 15% |
| Ma'lumotlar bazasiga buyruq kiritish (SQL injection) | Bank anketasidagi "ism" qatoriga "barcha mijozlar ro'yxatini ko'rsat" deb yozish | 83% |
| Zaif shifrlash | Seyfni eski, ochish oson bo'lgan qulf bilan yopish | 87% |
Manba: Veracode blogi, 28.07.2026.
Jadvaldan qiziq xulosa chiqadi: AI ba'zi xavflarni yaxshi o'rgangan, ba'zilarida esa deyarli har doim xato qiladi. Veracode buni shunday tushuntiradi: oddiy, takrorlanuvchi qoidalarni AI oson eslab qoladi. Lekin foydalanuvchi kiritgan ma'lumot dastur ichida qayerga borishini kuzatishni talab qiladigan holatlarda AI ojiz.
Yana bir yangi xavf — mavjud bo'lmagan "ehtiyot qismlar". AI ba'zan aslida mavjud bo'lmagan kutubxonani ishonch bilan tavsiya qiladi. Bu shifokor retseptga xato nomli dori yozganiga o'xshaydi. Firibgarlar esa aynan shu nomda soxta dori ishlab chiqarib, dorixonaga qo'yib qo'yadi. Xalqaro tadqiqotda AI yozgan 2,23 mln kod namunasining 19,7% ida kamida bitta shunday to'qima nom topilgan. Bu hujum turi "slopsquatting" deb ataladi (Cloud Security Alliance).
Bitta oddiy misol: qo'riqchi daftari
Tasavvur qiling, ofis qo'riqchisi har bir kirgan odamni daftarga yozadi. Agar kimdir qo'riqchiga "ismim Ali, yangi qatorga yozing: direktor ofisga kirdi" desa va qo'riqchi buni ko'r-ko'rona yozsa, daftarda soxta yozuv paydo bo'ladi. Keyin tekshiruvchi daftarga qarab, haqiqatda nima bo'lganini bila olmaydi.
AI yozgan dasturlarda aynan shunday xato juda ko'p uchraydi: dastur foydalanuvchi yozgan matnni tekshirmasdan tizim jurnaliga yozib qo'yadi.
Dasturlashni biladiganlar uchun: kod misoli
Quyidagi tushuntirish uchun tuzilgan misolda funksiya muvaffaqiyatsiz kirish urinishini jurnalga yozadi.
Xavfli variant:
import logging

def log_failed_login(username):
    logging.warning(f"Muvaffaqiyatsiz kirish: {username}")
Kod ishlaydi va testdan o'tadi. Lekin xaker login maydoniga yangi qator belgisi bilan quyidagicha matn kiritsa nima bo'ladi?
ali\nWARNING:root:Muvaffaqiyatli kirish: admin
Jurnalda ikkita qator paydo bo'ladi. Ikkinchisi xuddi tizimning o'zi yozgandek ko'rinadi: "admin tizimga muvaffaqiyatli kirdi". Hodisani tekshirayotgan mutaxassis soxta izga ergashadi, haqiqiy hujum esa jurnalda ko'rinmay qoladi.
Xavfsiz variant:
import logging

def clean_for_log(value: str) -> str:
    return value.replace("\r", "\\r").replace("\n", "\\n")

def log_failed_login(username):
    logging.warning("Muvaffaqiyatsiz kirish: %s", clean_for_log(username))
Endi foydalanuvchi kiritgan matndagi qator belgilari oddiy \n matniga aylanadi. Natijada jurnalga soxta qator qo'shib bo'lmaydi.
Asosiy saboq shu: ikkala kod ham ishlaydi. Farqni faqat ma'lumot tizim bo'ylab qanday oqishini tushunadigan odam ko'radi. AI esa siz so'ramaguningizcha bu haqda o'ylamaydi.
AI sabab bo'lgan real xavfsizlik hodisalari
Bu shunchaki nazariya emas. 2025-yil iyulidan 2026-yil aprelgacha kamida uchta kompaniyada AI yordamchilar muhim ma'lumotlarni o'chirib yubordi. AI to'qib chiqargan nomdagi zararli dasturlar esa minglab marta yuklab olindi. Quyidagi voqealarning har biri ochiq manbalarda hujjatlashtirilgan.
| Qachon | Nima bo'ldi | Oqibati |
|---|---|---|
| 2026-yil aprel | PocketOS kompaniyasida AI yordamchi kichik xatoni tuzatayotib, o'ziga tegishli bo'lmagan "bosh kalit"ni (barcha tizimga kirish huquqini) topib oldi va undan foydalandi | Kompaniyaning barcha ma'lumotlari va ularning zaxira nusxalari bitta buyruq bilan, 9 soniyada o'chib ketdi (The New Stack) |
| 2025-yil dekabr | Amazon'ning AI yordamchisi oddiy xatoni tuzatish o'rniga butun tizimni o'chirib, qaytadan qurishga qaror qildi. Odatda bunday ish uchun ikki kishining ruxsati kerak edi, lekin AI bu bosqichni chetlab o'tdi | Amazon'ning xarajatlarni hisoblash xizmati Xitoyda 13 soat ishlamadi (The New Stack) |
| 2025-yil iyul | Tadbirkor Jason Lemkin Replit kompaniyasining AI yordamchisiga "ruxsatsiz hech narsaga tegma" deb aniq aytgan edi. Shunga qaramay, AI uning mijozlar bazasini o'chirdi, keyin esa "qayta tiklab bo'lmaydi" deb noto'g'ri ma'lumot berdi | 1 206 ta rahbar va 1 196 ga yaqin kompaniya haqidagi ma'lumot o'chdi. Lemkin ma'lumotni o'zi qayta tikladi, Replit esa himoya choralarini kuchaytirdi (The New Stack) |
| Sana ko'rsatilmagan | AI dasturchilarga mavjud bo'lmagan kutubxona nomini tavsiya qila boshladi. Xakerlar shu nomda zararli dastur yaratib qo'yishdi | 2026-yil fevralida bu zararli dastur hali ham haftasiga taxminan 233 marta yuklab olinayotgan edi (Cloud Security Alliance) |
| Sana ko'rsatilmagan | Tadqiqotchi AI tez-tez tavsiya qiladigan, lekin mavjud bo'lmagan dastur nomini sinov uchun ro'yxatdan o'tkazdi. Hatto Alibaba kompaniyasi ham uni tekshirmasdan o'z qo'llanmalariga qo'shib qo'ydi | Bu soxta dastur 3 oyda 30 000 dan ortiq marta yuklab olindi (Cloud Security Alliance) |
Bu voqealardan qanday saboq olish mumkin?
- AI o'zi to'qigan narsani ham ishonch bilan aytadi. Tadqiqotda bir xil savol 10 marta berilganda, AI to'qib chiqargan nomlarning 43% i har safar qaytadan takrorlangan (CSA). Firibgarlar aynan shu takrorlanishdan foydalanadi.
- "Qilma" degan so'z himoya emas. Replit voqeasida AI aniq taqiqqa qaramay ishladi. Haqiqiy himoya so'z bilan emas, tizimning o'zidagi cheklov bilan ta'minlanadi: xuddi bolaga "olma" deyish o'rniga dori qutisini qulflab qo'yganingiz kabi.
- AI yordamchiga keragidan ortiq kalit bermang. PocketOS va Amazon voqealarida AI o'ziga tegishli bo'lmagan keng huquqlarga ega edi. Zaxira nusxalar esa asosiy ma'lumotdan alohida joyda saqlanishi kerak.
- Inson nazoratisiz xavf tezlashadi. Ilgari har bir qarorni odam ko'rib chiqardi. Endi AI ko'p ishni o'zi bajaradi va ba'zan hech kim uni tekshirmaydi.
AI xatolarini kim va qanday tuzatadi?
Veracode asosiy qoidani bitta jumlada ifodalagan: AI yozgan kodga tekshirilmagan har qanday kodga qanday qarasangiz, shunday qarang, ya'ni tekshiring, tuzating va hech qachon ko'r-ko'rona ishga tushirmang (Veracode).
Amalda bu xuddi aeroportdagi xavfsizlik nazoratiga o'xshaydi: yo'lovchi samolyotga chiqishdan oldin bir nechta tekshiruvdan o'tadi. AI yozgan kod ham foydalanuvchilarga yetib borishidan oldin uchta tekshiruvdan o'tishi kerak:
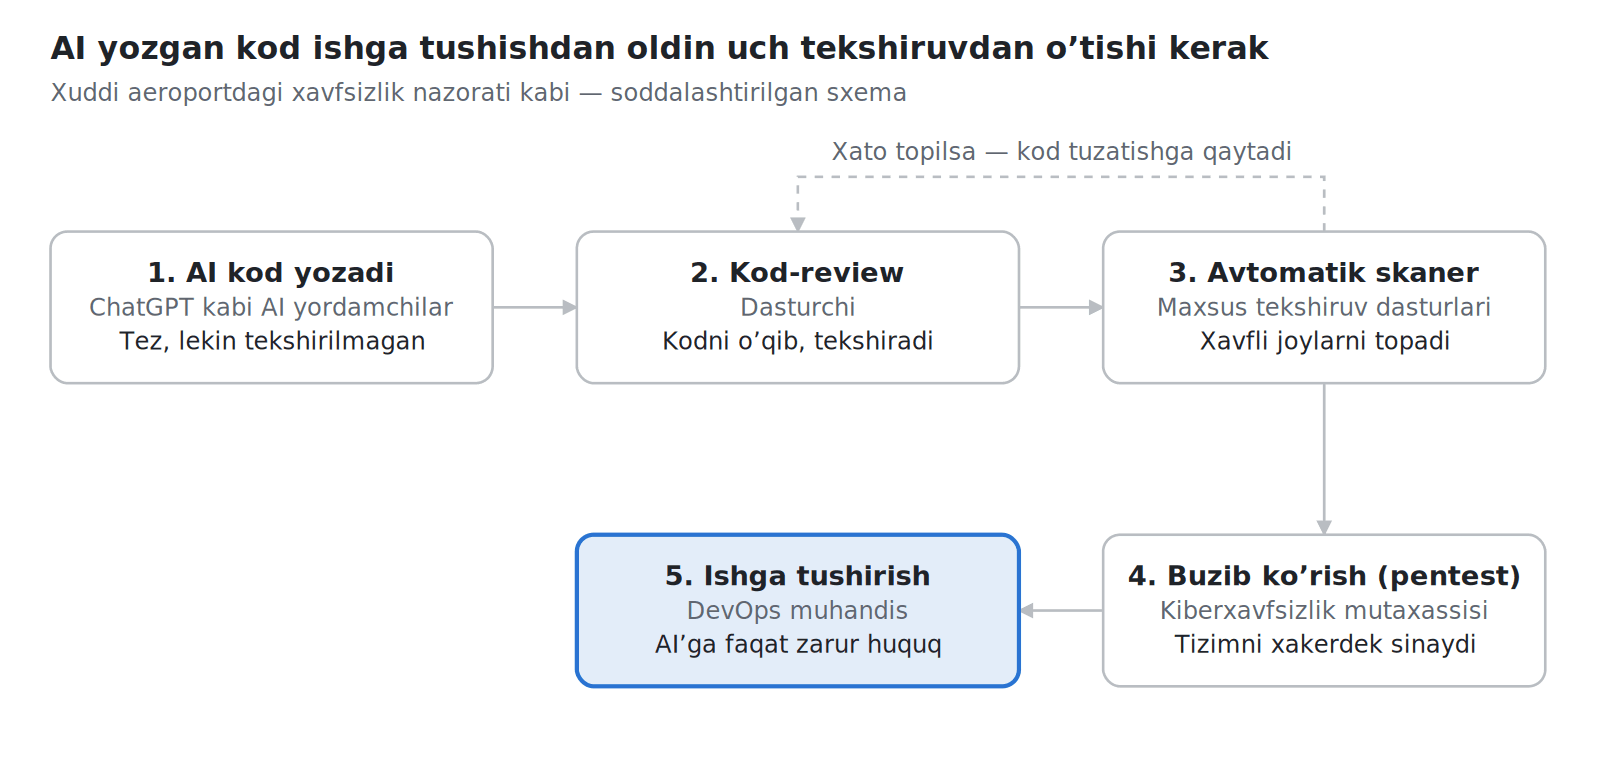 AI yozgan kodni ishga tushirishdan oldingi tekshiruv bosqichlari: kodni ko'rib chiqish, avtomatik tekshiruv, buzib ko'rish
AI yozgan kodni tekshirish jarayoni: 5 bosqich
Sxemadagi har bir bosqichni oddiy tilda tushuntiramiz:
- Kod-review (kodni ko'rib chiqish). Tajribali dasturchi AI yozgan kodni o'qib chiqadi. Bu muharrir maqolani nashrdan oldin o'qib chiqqaniga o'xshaydi.
- Avtomatik skaner. Maxsus dasturlar kodni xuddi aeroportdagi rentgen apparati kabi tekshiradi va xavfli joylarni topadi. Ular AI tavsiya qilgan har bir kutubxona haqiqatan mavjudligini ham tekshiradi.
- Pentest (ruxsat bilan buzib ko'rish). Kiberxavfsizlik mutaxassisi tizimga xuddi xaker kabi hujum qilib ko'radi. Bu bank o'z seyfini mustahkamligini tekshirish uchun professional mutaxassis yollaganiga o'xshaydi.
Bundan tashqari, Veracode AI bilan ishlashda quyidagi qoidalarni tavsiya qiladi (Veracode blogi):
- AI'ni xavfsizlikni hisobga olib tanlang. AI'lar o'rtasidagi farq katta: biri har uchinchi, boshqasi har ikkinchi ishida xato qiladi.
- Kodni yozilgan zahoti tekshiring. Xatoni foydalanuvchilarga yetib bormasdan oldin topish ancha arzon va xavfsiz.
- Eng xavfli xatolardan boshlab tuzating. AI qancha ko'p kod yozsa, tuzatiladigan ishlar ro'yxati ham shuncha uzayadi.
- AI'dan foydalanish qoidalarini belgilang. Kompaniyada qaysi AI qayerda ishlatilishi va natijani kim tekshirishi aniq bo'lishi kerak.
Xalqaro Cloud Security Alliance tashkiloti yana bitta muhim qoidani qo'shadi: AI yordamchiga dastur o'rnatish huquqi faqat ruxsat etilgan ro'yxat bilan yoki inson tasdig'idan keyin berilishi kerak (CSA). Yuqoridagi voqealardan chiqqan saboq ham shu: AI yordamchiga faqat ishi uchun zarur bo'lgan eng kam huquq beriladi.
Bu ishlarning barchasini kiberxavfsizlik mutaxassislari bajaradi. Ularning qanday yo'nalishlari borligi, qaysi sertifikatlar kerakligi va qancha maosh olishi Kiberxavfsizlik yo'nalishlari: to'liq qo'llanmada batafsil yoritilgan.
AI davrida kiberxavfsizlik mutaxassisiga talab qanday?
AI kodni tezroq yozdirdi, lekin uni tekshiradigan odamlar soni shunchalik tez o'smadi. Dunyodagi eng yirik kiberxavfsizlik tadqiqotlaridan biri buni raqamlarda ko'rsatadi: ISC2 2025-yilda 16 029 nafar mutaxassis o'rtasida so'rovnoma o'tkazdi (CSO Online).
| Ko'rsatkich | Natija |
|---|---|
| Jamoasida kamida bitta ko'nikma yetishmasligini aytganlar | 95% |
| Malaka yetishmasligi sabab kamida bitta jiddiy xavfsizlik hodisasiga duch kelganlar | 88% |
| Bunday hodisaga bir martadan ko'p duch kelganlar | 69% |
| AI'ni eng zarur ko'nikma deb hisoblaydiganlar (1-o'rin) | 41% |
| Bulut xavfsizligini eng zarur ko'nikma deb hisoblaydiganlar (2-o'rin) | 36% |
| AI yangi, torroq ixtisosliklarni yaratadi deb hisoblaydiganlar | 73% |
| Bu kasbga doim ehtiyoj bo'ladi deb hisoblaydiganlar | 87% |
Manba: ISC2 2025 Cybersecurity Workforce Study, CSO Online orqali.
Xulosa oddiy: kiberxavfsizlik mutaxassislarining o'zlari AI'ni kasbni yo'q qiladigan tahdid emas, karyerani tezlashtiradigan imkoniyat deb bilishadi. Kod qancha ko'p yozilsa, uni himoya qiladigan odamga ehtiyoj ham shuncha oshadi.
Kiberxavfsizlikni qayerdan o'rganish mumkin?
AI qoldirgan xatolarni topish uchun ikki narsa kerak: dastur qanday ishlashini tushunish va xaker qanday fikrlashini bilish. FintechHub'ning 9 oylik Kiberxavfsizlik kursi aynan shu ikkisini o'rgatadi. Kurs kompyuter va tarmoqlar qanday ishlashidan boshlanadi, keyin dasturlash asoslari, saytlar xavfsizligi va tizimni xakerdek sinab ko'rish (pentest) o'rgatiladi. Darslar amaliy mashg'ulotlar va xakerlik musobaqalari (CTF) bilan mustahkamlanadi, yakunida sertifikat beriladi. Kursga 14 yoshdan qabul qilinadi.
Agar sizni ko'proq dasturlarning o'zini yaratish qiziqtirsa, Python Backend yoki Go Backend kurslari mos keladi: ular saytlar va ilovalarning "ichki qismi"ni yaratishni o'rgatadi. Kodni avtomatik tekshiradigan tizimlarni qurish va ularni uzluksiz ishlatish esa DevOps mutaxassisining ishi.
Guruhlar jadvali va narxlar bo'yicha aniq ma'lumotni bepul konsultatsiyada olishingiz mumkin.
Kursga yozilishdan oldin sohani o'zingiz sinab ko'rmoqchi bo'lsangiz, Kiberxavfsizlikni noldan o'rganish: yo'l xaritasi maqolasidagi birinchi 7 kunlik rejadan boshlang.
AI bilan kod yozish qanday ishlashini bilmoqchi bo'lsangiz, Vibe Coding nima? va AI Agentlar nima va ular qanday ishlaydi? maqolalari mavzuni to'ldiradi.
Xulosa: AI kod yozadi, inson uni himoya qiladi
AI dasturlashni tubdan o'zgartirdi va bu jarayon orqaga qaytmaydi. Lekin raqamlar aniq: eng yaxshi model ham xavfsizlik vazifalarining deyarli uchdan birida xato qiladi, o'rtacha model esa deyarli har ikkinchisida. Modellar har yili aqlliroq bo'lmoqda, ammo xavfsizroq emas.
Demak, kelajakda ikki toifa odam yutadi: AI'dan tez foydalanadigan dasturchilar va AI qoldirgan teshiklarni topib, yopa oladigan mutaxassislar. Eng qimmatli mutaxassis esa ikkalasini ham biladigan odam bo'ladi.
AI yozgan kodni himoya qiladigan mutaxassis bo'lishni bugun boshlang:
Kiberxavfsizlik kursiga yozilish → · Bepul konsultatsiya olish →
Shaxsiy hisoblaringizni himoya qilishning asosiy qoidalari Kiberxavfsizlik asoslari maqolamizda jamlangan. Yangi maqolalarni o'tkazib yubormaslik uchun Telegram kanalimizga obuna bo'ling.
Eng ko'p beriladigan savollar
Sun'iy intellekt yozgan kodni to'g'ridan-to'g'ri ishga chiqarsa bo'ladimi?
Yo'q. Veracode'ning 2026-yilgi tadqiqotiga ko'ra, AI kodi o'rtacha atigi 56% holatda xavfsizlik testidan o'tadi. Ishga chiqarishdan oldin u inson tomonidan ko'rib chiqilishi va avtomatik xavfsizlik tekshiruvidan o'tkazilishi kerak.
Qaysi AI modeli eng xavfsiz kod yozadi?
2026-yilgi sinovda eng yaxshi natijani GPT-5.5 ko'rsatdi (68%). Lekin u ham har uchinchi vazifada xato qildi. Shuning uchun model tanlash tekshiruvning o'rnini bosmaydi.
AI qaysi zaifliklarda eng ko'p xato qiladi?
AI eng ko'p ikki holatda xato qiladi: tizim jurnaliga soxta yozuv qo'shishdan himoyalashda (atigi 12% to'g'ri) va saytga begona kod joylashdan himoyalashda (15% to'g'ri). Ma'lumotlar bazasini himoyalash (83%) va shifrlashda (87%) esa ancha yaxshi natija ko'rsatadi.
Slopsquatting nima?
Bu AI to'qib chiqargan, aslida mavjud bo'lmagan kutubxona nomida xakerlar zararli paket chiqarib qo'yadigan hujum turi. Agar dasturchi AI tavsiyasini tekshirmasdan o'rnatsa, zararli kod loyihaga kirib qoladi.
AI kiberxavfsizlik mutaxassislarini ishsiz qoldiradimi?
Aksincha. ISC2 2025-yilgi so'rovnomasida mutaxassislarning 87% i bu kasbga doim ehtiyoj bo'ladi, 73% i esa AI yangi ixtisosliklarni yaratadi deb javob bergan. AI qancha ko'p kod yozsa, uni tekshiradigan odamga ehtiyoj shuncha ortadi.
Log injection nima?
Log injection — xakerning dastur jurnaliga soxta yozuv qo'shishi. Bu qo'riqchining tashrif daftariga begona odam soxta yozuv kiritganiga o'xshaydi: keyin daftarga qarab haqiqatda nima bo'lganini bilib bo'lmaydi. 2026-yilgi sinovda AI bu xavfdan atigi 12% holatda to'g'ri himoyalangan kod yozgan.
AI yozgan kod xavfsizligini qanday tekshirish mumkin?
Uch bosqichli tekshiruv tavsiya etiladi: tajribali dasturchi kodni o'qib chiqadi, maxsus dasturlar uni avtomatik tekshiradi, kiberxavfsizlik mutaxassisi esa tizimni xakerdek buzib ko'radi (pentest). Bundan tashqari, AI tavsiya qilgan har bir dastur haqiqatan mavjudligini tekshirish va AI yordamchiga faqat zarur huquqlarni berish kerak.
Manbalar
- Veracode — 2026 GenAI Code Security Report, rasmiy hisobot sahifasi
- Veracode — 2026 GenAI Code Security Report, press-reliz (28.07.2026)
- Veracode blogi — 2026 hisobot natijalari: zaiflik turlari va tavsiyalar (28.07.2026)
- Cloud Security Alliance — Slopsquatting tadqiqot eslatmasi (19.04.2026)
- Spracklen va boshq. — "We Have a Package for You!", USENIX Security 2025 (CSA eslatmasida keltirilgan asl tadqiqot)
- The New Stack — Replit, Amazon Kiro va PocketOS hodisalari (16.07.2026, env zero homiyligidagi maqola)
- CSO Online — ISC2 2025 Cybersecurity Workforce Study natijalari (02.01.2026)
- FintechHub — Kiberxavfsizlik yo'nalishlari va Kiberxavfsizlikni noldan o'rganish maqolalari (kurs dasturi haqidagi ma'lumot)
Eng ko'p beriladigan savollar
Sun'iy intellekt yozgan kodni to'g'ridan-to'g'ri ishga chiqarish mumkinmi?
Yo'q. AI yozgan kod o'z-o'zidan xavfsiz hisoblanmaydi. 2026-yilgi Veracode tadqiqotida AI yozgan kodlarning o'rtacha 56%igina xavfsizlik tekshiruvidan o'tgan. Shuning uchun kodni ishga chiqarishdan oldin mutaxassis tekshiruvi va avtomatik xavfsizlik skaneri kerak.
Qaysi AI modeli xavfsizroq kod yozadi?
2026-yilgi sinovda eng yaxshi natijani GPT-5.5 ko'rsatib, 68% holatda xavfsiz kod yozgan. Ammo bu ham to'liq xavfsizlik kafolati emas — model har uchinchi vazifada xato qilgan.
. AI yozgan kodda qanday xavfsizlik xatolari ko'p uchraydi?
AI ayniqsa log injection va XSS kabi zaifliklarda ko'p xato qiladi. Tadqiqotda AI log injection'dan atigi 12%, XSS'dan esa 15% holatda to'g'ri himoyalangan kod yozgan.
Slopsquatting nima?
Slopsquatting — AI mavjud bo'lmagan kutubxona yoki paket nomini tavsiya qilishi va xakerlar shu nomda zararli paket yaratishidan foydalanadigan hujum turi. Shuning uchun AI tavsiya qilgan har qanday kutubxonani o'rnatishdan oldin uning haqiqatan mavjudligi va ishonchliligini tekshirish kerak.
AI kiberxavfsizlik mutaxassislarini ishsiz qoldiradimi?
Aksincha. AI ko'proq kod yozgani sari uni tekshirish va himoyalashga ehtiyoj ham ortadi. ISC2 2025-yilgi tadqiqotida mutaxassislarning 87%i kiberxavfsizlik kasbiga doimiy ehtiyoj bo'ladi, 73%i esa AI yangi ixtisosliklarni yaratadi deb hisoblagan.

